HKCERT 於 2026 年 11 月 19 日發出「Nginx Multiple Vulnerabilities」公告,風險評級為 Medium,涉及 10 個 CVE:CVE-2026-113425、CVE-2026-118899、CVE-2026-120967、CVE-2026-120993、CVE-2026-121810、CVE-2026-123007、CVE-2026-123633、CVE-2026-123634、CVE-2026-123640 及 CVE-2026-125283。公告列明受影響版本為 nginx-1.30.7 stable 之前,以及 nginx-1.31.9 mainline 之前,並指使用 HTTP/2 的 NGINX Plus 或 Open Source 配置受影響。
這條公告的實際問題不是「公司有無聽過 Nginx」,而是「邊啲業務流程放喺 Nginx 後面,而無人記得去更新它」。
公告實際講了甚麼
按 HKCERT 公告與其引述的 nginx.org 資料,可確認的事實如下:
- 影響類型包括遠端執行代碼、安全限制繞過、阻斷服務及資料竄改。
- 使用 HTTP/2 的配置受影響;攻擊者可令 worker process 崩潰、損壞記憶體,並可能遠端執行代碼。
- 公告稱沒有 control plane 暴露,屬 data plane 問題。
- CVE-2026-123007 已有公開的 proof-of-concept exploit code。
- 修補方法為套用 vendor 修正,升級至 nginx-1.30.7 stable 或 nginx-1.31.9 mainline 或之後版本,詳見 nginx.org/2026.html。
以上屬 HKCERT 與 vendor 的公告內容。我們沒有實測這些漏洞,亦不掌握香港有幾多機構受影響;公告本身無提供本地事故數字,任何「香港好安全」或「香港好多人中招」的說法都無依據。
對業務流程的具體含義(假設情境)
以下為假設例子,不是客戶個案。一間貿易公司把 Nginx 放在內部 CRM、報價系統與文件上載服務前面,員工與客戶都經同一個入口進入。若 worker process 被 crash,表單提交與檔案上載會間歇失敗,前線通常只會覺得「系統慢」而不停重試,問題被當成網絡或瀏覽器問題;若涉及記憶體損壞或遠端執行,風險就由可用性升級為資料外洩。這層前置代理很多時由網站維護商或 IT 外判管理,未必在企業自己的資產清單上,這正是今日要核對的地方。
同類前置層與網站平台的公告可一併排查,例如 F5 多個漏洞 與 Drupal 多個漏洞,若同一個入口後面同時有 CMS 與反向代理,分開處理容易漏掉其中一層。
核對與修補次序
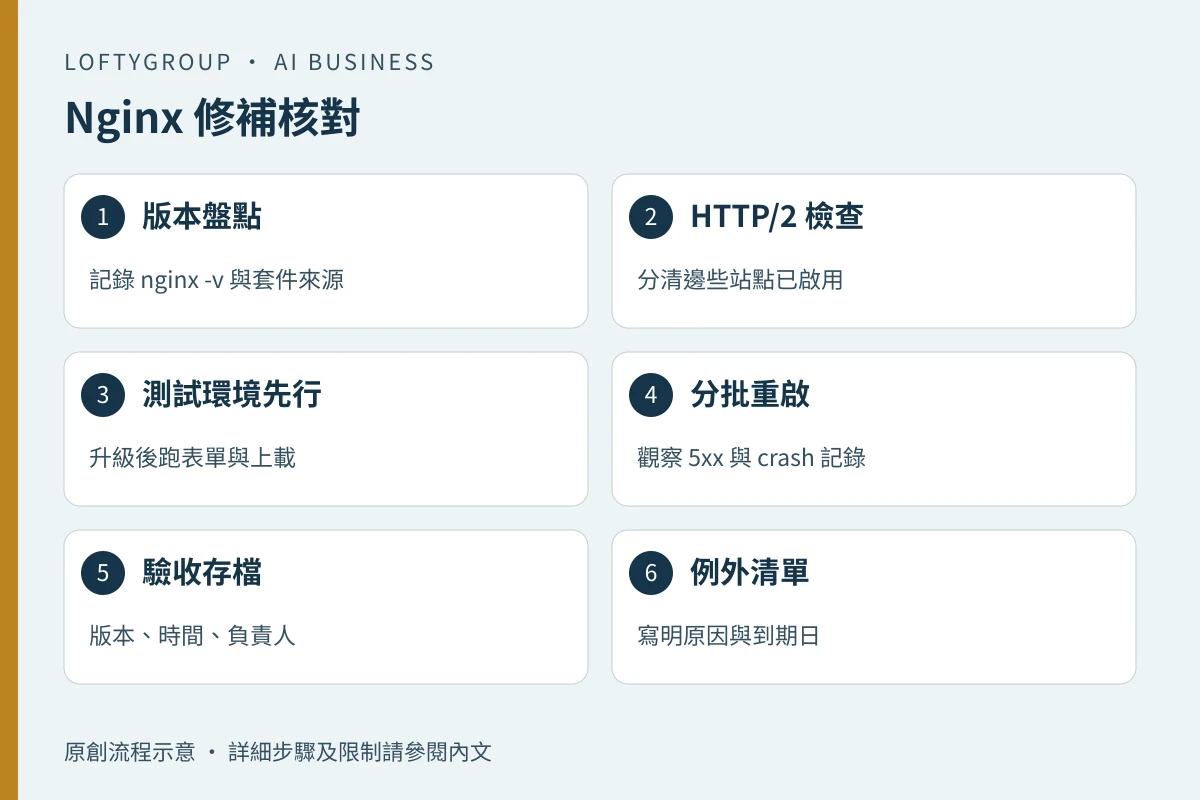
- 盤點:在所有主機與容器 image 執行 nginx -v,同時查套件來源。發行版 repo 的版本可能落後於 1.30.7,單看「有無更新過」不足夠。
- 確認 HTTP/2:搜尋設定中的 listen … http2 或 http2 on,分清邊些 site 真正啟用,避免一次過改動全部。
- 先在測試環境升級,跑一次登入、表單提交、檔案上載與 API 代理,確認 upstream 連線正常。
- 生產環境分批重啟,觀察 5xx、upstream timeout 與 worker crash 記錄,不要一次過重啟全部節點。
- 記錄版本、時間、負責人與未完成項,交維運同事或外判商書面簽回。
限制與人手接手
WAF、CDN 或「已經有反向代理」不能代替修補,公告指明問題在 HTTP/2 的 data plane 處理。若因套件綁定或相容性問題未能即時升級,可考慮按架構暫時關閉 HTTP/2,但這是取捨而非等於修補:需先在測試環境量度延遲與客戶端相容性,並準備回滾步驟。任何設定改動都應由具權限的維運人員執行,並保留改動前後的設定檔備份;不應由前線同事自行在生產環境試。
驗收標準
- 所有對外及內部 Nginx 實例版本為 1.30.7 或以上,或 1.31.9 或以上;例外情況需有書面原因與到期日。
- 升級後 24 小時內無新增 worker crash 記錄。
- 登入、表單提交/檔案上載、API 代理三條主要路徑各有一次成功測試記錄。
- 資產清單已加入 Nginx 版本欄位,下次同類公告可在 1 小時內完成盤點。
若公司內部無人擁有這些主機的 admin 權限,問題其實不在 Nginx,而在 IT 外判交接 與 網站維護責任 未有寫清楚。先把權限與更新責任拿回來,再談修補期限。