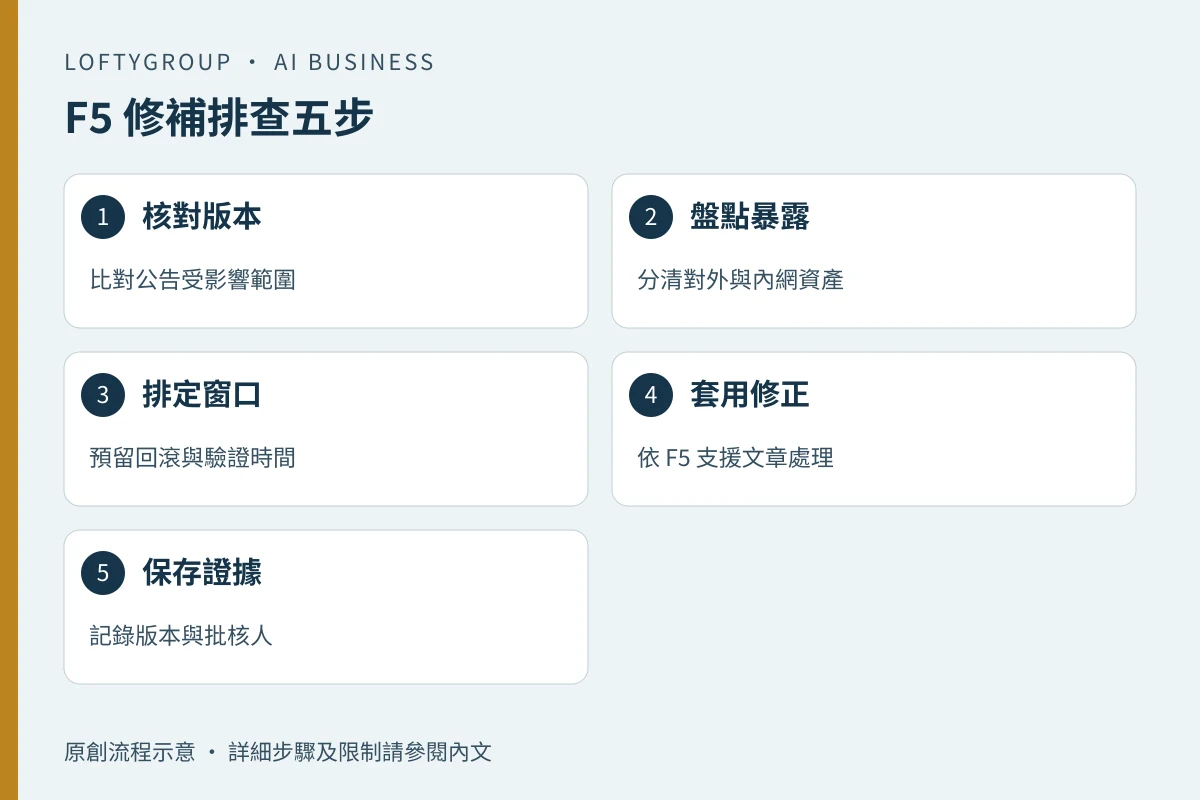
香港電腦保安事故協調中心(HKCERT)於 2026 年 11 月 19 日公布 F5 產品多個漏洞,風險級別為 Medium Risk。公告指出,遠端攻擊者可利用部分漏洞觸發阻斷服務、遠端執行程式碼、繞過保安限制及操縱資料。受影響產品橫跨 BIG-IP、BIG-IP APM、BIG-IP SSL Orchestrator、BIG-IP CNF、BIG-IP Next for Kubernetes、BIG-IQ Centralized Management、F5OS、F5OS-A 及 F5OS-C,並列出 12 個 CVE 識別碼。公告要求先參考供應商資料,再套用 F5 發出的修正。
本文只整理公告可支持的內容,不補猜香港本地事故、受影響機構數目或部署比例。公告沒有交代香港是否已有機構受影響,也沒有提供本地受影響系統數量;企業是否受影響,仍要回到自己的資產清單和版本紀錄。
受影響版本要先核對
公告列出的範圍如下;未列出的版本不宜自行當作安全,應向 F5 或支援供應商確認。
- BIG-IP(all modules):17.1.0 - 17.1.3、17.5.0 - 17.5.1、21.1.0
- BIG-IP APM:與 BIG-IP 相同版本範圍
- BIG-IP SSL Orchestrator:17.1.0 - 17.1.3、17.5.0、21.1.0
- BIG-IP CNF:2.2.0 - 2.2.5、2.3.0 - 2.3.4、2.4.0 - 2.4.2
- BIG-IP Next for Kubernetes:與 BIG-IP CNF 相同版本範圍
- BIG-IQ Centralized Management:8.4.0 - 8.4.2
- F5OS:2.0.0
- F5OS-A:1.5.1 - 1.5.4、1.8.0 - 1.8.4
- F5OS-C:1.8.0 - 1.8.3
為何會牽動業務流程
F5 產品若參與網站、API、內部系統的流量入口或集中管理,修補就不再是單機保養。版本未更新,可能同時影響服務可用性、權限邊界和事故應變;企業亦容易出現三種排查缺口:只知道有 BIG-IP,不知道實際模組和版本;外判商表示已處理,但沒有版本證據;測試與生產環境版本不同,卻只用一句「已檢查」結案。
HKCERT 將風險列為 Medium Risk,但風險等級不是無限期押後的理由。實際排序應結合對外暴露面、管理權限、服務中斷成本、修正可用性和回滾難度。若相關元件是關鍵入口,即使公告沒有本地事故數據,也應先完成盤點,而不是等待下一次例行保養。
排查與修補次序
| 情境 | 先行動作 | 判斷重點 |
|---|---|---|
| 受影響版本且對外提供服務 | 立即確認 F5 修正與維護窗口 | 暴露面與服務中斷成本 |
| 只在內網或管理網段 | 本週內排程,先查管理權限與跳板機 | 不因內網而無限期押後 |
| 版本或資產歸屬不清 | 查採購紀錄、CMDB、外判合約與監控 | 先找出漏網資產 |
| 已 EOL 或無法直接升級 | 向供應商確認緩解、隔離或替換 | 不要自行假設已安全 |
建議首 72 小時內完成首輪資產與版本核對;實際修補時間按變更管理、測試、HA 狀態與回滾安排。假設一間香港企業的資產表顯示一部 BIG-IP 17.5.1 對外提供服務,另有 BIG-IQ 8.4.1 在管理網段;前者應先確認修正與維護窗口,後者同步排程,但不應因只在內網而無限期押後。這個例子只示範排序方法,不代表任何真實公司。
驗收、限制與人手交接
完成定義要可量度,而不是「已經跟進」:
- 100% 受影響實例有名稱、版本、模組、位置、暴露狀態和負責人。
- 每個修補項目有 ticket、CVE、維護窗口、批核人、完成時間與回滾方案。
- 修補後檢查服務可用性、管理介面、憑證與日誌,並由非操作人覆核。
- 未即時修補的實例有臨時控制、風險接受人、到期日和覆核日期。
- 外判交接要有 admin 權限清單、變更批准紀錄和事故聯絡人。
公告指向 my.f5.com 的支援文章;個別企業的授權、支援合約與維護窗口不在公告內。本文不是漏洞掃描結果,也不代表任何特定公司已受影響。若 F5 由外判 IT 管理,可先對照IT 外判 SLA 清單和IT 外判交接清單,把版本證據、批核人與回滾責任寫進交接紀錄。