HKCERT 公告講了甚麼
香港電腦保安事故協調中心(HKCERT)於 2026 年 11 月 20 日發出保安公告,指 Citrix XenServer 存在多個漏洞,風險評級為「中」,類型歸入「Servers - Other Servers」。公告列明受影響版本為 XenServer 8.4 及 XenServer 9,並指遠端攻擊者可利用部分漏洞,在目標系統上觸發阻斷服務(denial of service)及權限提升(elevation of privilege)。
公告列出七個漏洞識別碼:CVE-2024-21963、CVE-2026-99286、CVE-2026-99287、CVE-2026-99288、CVE-2026-100080、CVE-2026-100081、CVE-2026-100082,來源標示為 Citrix。處理方法方面,公告指示使用者安裝軟件前先到軟件供應商網站了解詳情,並套用 Citrix 發出的修正,指向支援文章 CTX697354。
以上屬公告与供應商層面的事實。公告本身沒有逐一說明每個漏洞的技術成因、攻擊前置條件、是否需要管理介面曝露,亦沒有交代修補是否需要重新啟動主機。這幾點在下面會標明為未知,而不是當成已知。
為何虛擬化主機的漏洞會變成人手工作問題
XenServer 這一類虛擬化平台的特點,是一台實體主機同時承載多個虛擬機器。對香港中小企而言,常見情況是 ERP 或會計系統、檔案伺服器、電郵閘道、備份服務,甚至近年的文件抽取佇列、CRM 中介服務,都跑在同一台或兩台主機上。這個結構令修補的影響被放大:一次更新不是影響一個系統,而是一批同時依賴該主機的工作流程。
阻斷服務的含義是服務可能短時間內不可用。實際影響不是技術名詞,而是同事要臨時改用共享表格、電話確認、紙本暫存,然後在系統恢復後補輸入,重複做一次已經做過的工作。權限提升的含義是攻擊者可以由較低權限取得更高權限;但公告未說明這是虛擬機器內部的權限界線,還是主機管理層面,亦未說明是否要先取得任何帳戶,因此不應自行推论成「可以跨虛擬機器跳轉」。
值得留意的是風險評級為「中」並不等於可以無限期延後。排序應該看曝露面與業務影響:管理介面是否可由互聯網或訪客網絡觸及、同一主機是否承載多個關鍵系統、是否有已停止維護但仍開機的舊主機。這些判斷屬本文分析,不是公告結論。
排查與排序決策表
| 實際情況 | 建議處理次序 |
|---|---|
| 生產環境仍運行 XenServer 8.4 或 9 | 排入最近一個維護窗口,先閱讀 CTX697354 確認修正範圍 |
| 管理介面可由互聯網或共用網絡觸及 | 先收窄可達範圍,再安排修補(屬風險收斂,不是取代修補) |
| 單一主機承載 ERP、檔案、備份等多個系統 | 分階段處理,每階段预留回滾點與人手接手 |
| 已無人維護、版本更舊的主機 | 先決定是否下架或隔離,不要只當成一次更新 |
| 只有測試或已關機的映像 | 記錄在清單內,按同一流程處理但優先度較低 |
一個假設例子(非真實客戶)
假設一間約四十人的貿易公司,用兩台 XenServer 主機,合共八部虛擬機器:ERP、檔案伺服器、電郵閘道、備份服務,以及一部專門跑發票抽取佇列的工作機器。公司只有一位 IT 同事,另有外判支援。
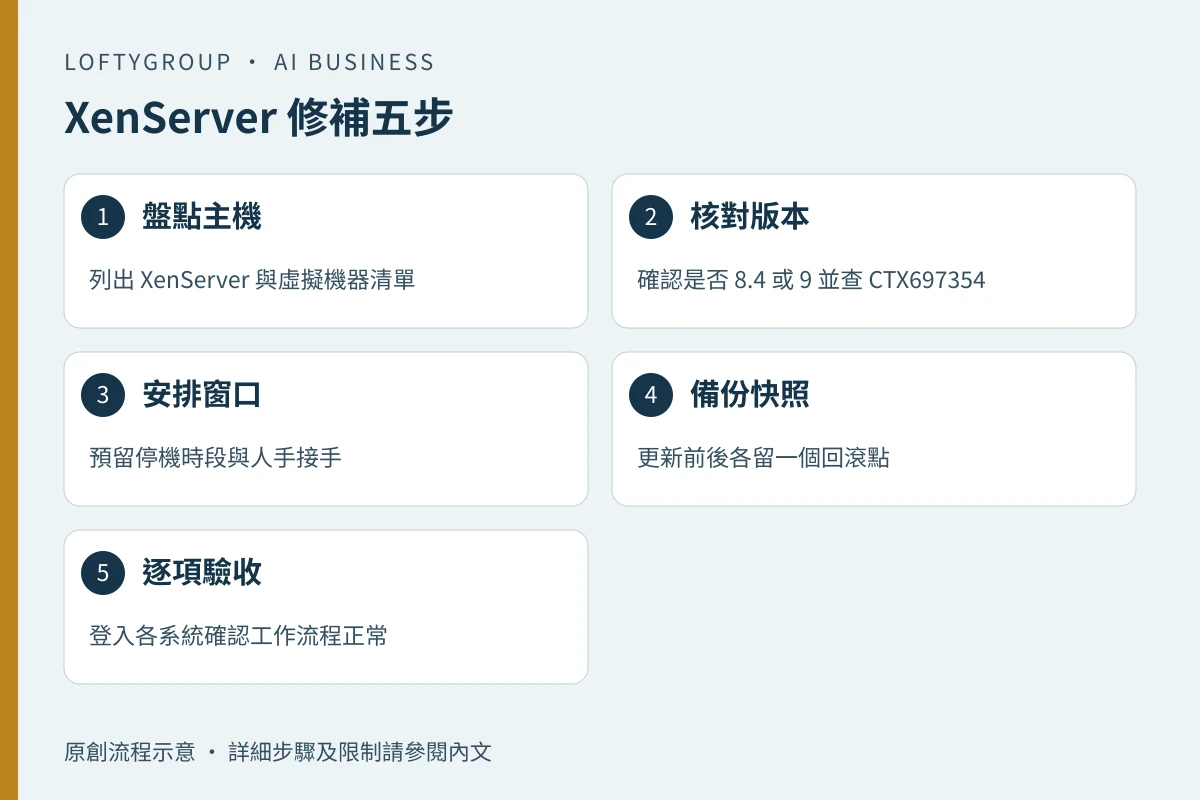
他們的做法可以是:先列出主機與虛擬機器清單,確認兩台主機的版本,閱讀 CTX697354 後把更新排在週五晚間 21:00 至 23:00。更新前為每部虛擬機器做一次備份,為主機設定做快照;先處理承載較少系統的那一台,確認 ERP 可登入並開出一張測試單、抽取五張樣本發票並逐欄對比、檔案伺服器可讀寫、備份工作可完成,才處理第二台。若任何一項在三十分鐘內未恢復,就回滾快照並聯絡支援。
停機期間的人手接手要事先講明:財務把發票暫存在共享表格並由主管簽核,翌日補入系統;客服改用電話並以紙本記錄查詢編號。這不是自動化,而是把「系統不可用」的損失限定在可接受範圍。
未知與限制
- 公告未提供每個漏洞的技術細節、嚴重程度分數,亦未說明修補是否需要重新啟動,實際安排須以 Citrix 支援文章為準。
- 目前沒有香港實際利用個案的資料,不應假設本地已出現針對性攻擊,同樣不應假設本地安全。
- 未知更新會否影響第三方備份、監控或防毒代理,需要在測試或非高峰時段先行驗證。
- 風險評級屬公告判斷,企業自身的處理優先度要按曝露面與業務影響另行決定。
驗收準則與人手把關
更新前應有:版本清單、虛擬機器清單、每個系統的負責人、回滾點、以及誰有權在深夜批准緊急重啟。更新後二十四小時內應核對:沒有非計劃停機、各系統登入測試全部通過、事件記錄未見異常重啟或權限變更、備份與抽取工作按預期完成。保留簽核與處理紀錄,日後檢討維護窗口長度是否足夠。
同類的修補編排可參考 Synology DSM 漏洞的 NAS 排查清單;若日常維護由外判處理,建議同時核對 IT 外判 SLA 與交接範圍,明確誰負責版本核對與停機通知。