HKCERT 於 2026 年 11 月 20 日發出「PHP Multiple Vulnerabilities」保安公告,風險評級為高。公告指出,PHP 8.6.0、8.5.13、8.4.28、8.3.37 及 8.2.36 之前的版本受多個漏洞影響;遠端攻擊者可能藉此觸發阻斷服務、權限提升、保安限制繞過、敏感資料外洩、遠端執行程式碼及資料操縱。對有營運網站、網上表格、客戶入口或內部工作系統的香港企業,這是需要排期核對與修補的保安事項,而非只涉及開發環境的新聞。
事件重點:哪些版本與風險要先看?
HKCERT 特別指出,CVE-2026-126714(phpAfterShell)與 CVE-2026-115560 已有公開的概念驗證攻擊碼。前者涉及攻擊者影響 session 資料,例如透過 session 上傳進度,並在合適時機中斷寫入,從而注入物件;若應用程式存在合適的 gadget chain(可利用的物件鏈),可能導致程式碼執行,session 資料亦可被破壞。後者涉及可提交 multipart 上傳的遠端攻擊者注入物件,可能在讀取端存在合適 gadget chain 時導致程式碼執行,或造成 session 破壞與阻斷服務。
這裡有兩個重要界線。第一,HKCERT 的描述是「可能」而非「必然」;實際能否走到程式碼執行,取決於應用程式是否有合適 gadget chain、暴露面與權限。第二,公開 PoC 代表攻擊者更容易驗證手法,但公告沒有說香港已出現相關入侵個案,也不應推論所有 PHP 網站已被針對。
| 分支 | 受影響版本 | 修正版本 | | 8.6 | 8.6.0 之前 | 8.6.0 | | 8.5 | 8.5.13 之前 | 8.5.13 | | 8.4 | 8.4.28 之前 | 8.4.28 | | 8.3 | 8.3.37 之前 | 8.3.37 | | 8.2 | 8.2.36 之前 | 8.2.36 |
若系統仍在其他舊分支,公告沒有列出對應修正版本;企業應向作業系統供應商、託管商或維護商確認支援狀態,不應自行假設仍會收到保安更新。
與網站、上傳及 session 流程的實際關連
公告涉及的機制,常見於檔案上傳、表單附件、會員登入、客戶入口、報價系統及內部審批工具。這不代表只要有上傳功能就等於可被入侵;但如果企業把上傳、登入與 session 管理外判,或同時運行多個 CMS 與自建 PHP 小工具,最容易出現「以為已經更新,實際仍有舊版本對外」的情況。
本文分析,企業應把 PHP 版本視為資產清單的一部分,而不是每次出事才逐個網站查。清單至少要有:域名或系統名稱、對外或內部、實際 PHP 版本、應用程式與外掛、維護責任人、更新窗口、回滾方法。這樣才能把「有漏洞」轉成可執行的維護工作。
同一網站棧亦可能同時有 WordPress 多個漏洞 與 Nginx 多個漏洞 的公告。若這些元件共用同一個對外入口,合併一次維護窗口通常比分散多次重啟更易控制風險;但仍要逐項核對修正版本,不能假設更新其中一層就等於全部安全。
修補次序、人手接手與驗收
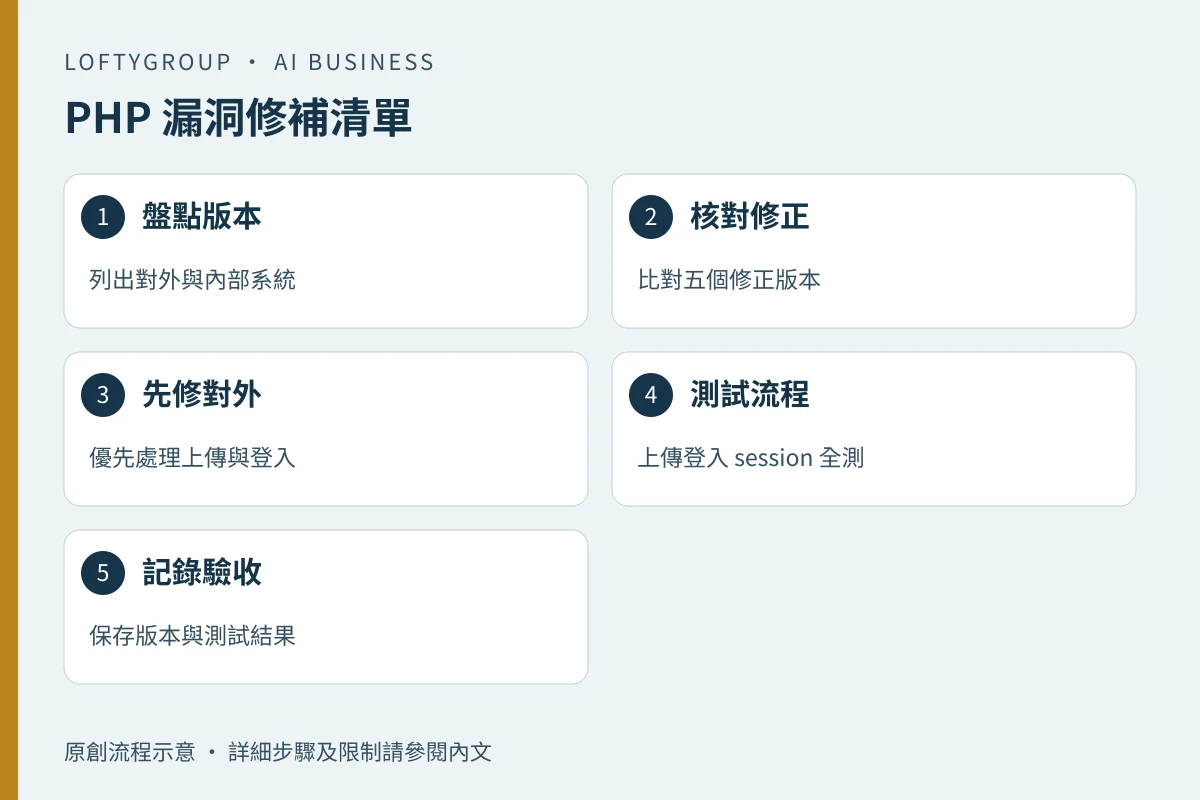
以下是建議次序,屬本文分析,不是 HKCERT 的強制要求:
- 先列出所有對外 PHP 端點:網站、登入頁、上傳表單、API、舊活動頁。
- 優先處理可匿名存取、可上傳檔案或涉及登入 session 的系統;內部系統亦要排期,不應無限期押後。
- 套用 HKCERT 所列修正版本,或由託管商、套件供應商提供已包含修正的更新。若暫時只能緩解,需記錄原因、補償控制和完成期限。
- 更新後測試檔案上傳、表單提交、登入、session 持續性、錯誤頁與背景工作;不要只看首頁能否開啟。
- 觀察 24 至 72 小時的 5xx、異常上傳、重啟與 session 遺失,並保留更新前後版本及時間。
- 若由外判商維護,要求書面確認實際運行版本、測試結果、回滾安排和責任人;不要只接受「已更新」口頭回覆。
可量度的驗收條件可以寫成:所有對外 PHP 端點已完成核對並運行修正版本;上傳、登入與 session 測試全部通過;更新後 72 小時沒有新增的持續 5xx 或異常 session 錯誤;資產清單、外判確認與回滾紀錄已存檔。企業可因系統數量調整時限,但不應把「未確認」當成「已完成」。
限制、未知與不要過度解讀
目前沒有資料顯示香港有特定機構因這批漏洞被入侵;公開 PoC 亦不等於已經出現大規模自動化攻擊。實際風險取決於應用程式的 gadget chain、對外暴露程度、帳戶權限與日誌可見度。單憑「使用 PHP」不能斷定某系統可被接管,單憑「已更新」也不等於應用程式沒有其他上傳或 session 問題。
香港託管商、容器基礎映像、套件鏡像及外判維護商何時提供上述修正版本,公告沒有交代,屬未知。企業應逐一確認,而不是假設控制台顯示「最新」就代表實際運行版本已修正。PHP 官方公告提供緩解說明;若企業沒有內部伺服器管理能力,應把核對、修補、測試與回滾交給具名維護商,並保留完成紀錄。
結論
這批 PHP 漏洞的實務重點,不是記住所有 CVE 編號,而是確認企業有沒有一個可靠的版本清單,以及能否在公開 PoC 出現後,優先修好對外上傳與登入系統。今日可行的一步,是抽出所有 PHP 運行點,對照五個修正版本,排好維護窗口,並實際走一次上傳、登入與表單流程。完成後把版本、測試與負責人記錄下來,下次同類公告就不必由零開始。