HKCERT 11 月 19 日公告:Drupal 核心多個漏洞
HKCERT 於 2026 年 11 月 19 日發出「Drupal Multiple Vulnerabilities」公告,風險評級為 Medium,類型列為「Servers - Other Servers」。公告指出 Drupal Core 存在多個漏洞,遠端攻擊者可藉此在目標系統上觸發權限提升(elevation of privilege)及遠端執行程式碼(remote code execution),對應兩個漏洞編號 CVE-2026-132165 與 CVE-2026-132166,並連到 Drupal 官方兩份安全公告 sa-core-2026-017 與 sa-core-2026-018。HKCERT 頁面本身沒有展開技術細節,亦沒有交代是否有實際利用個案。
受影響與修補版本,按公告原文:
- Drupal 10.6.x:10.6.22 之前的版本受影響,更新至 10.6.22。
- Drupal 11.3.x:11.3.22 之前的版本受影響,更新至 11.3.22。
- Drupal 11.4.x:11.4.13 之前的版本受影響,更新至 11.4.13。
- 11.2.x 及以下、10.5.x 及以下已結束支援(EOL),不再獲安全覆蓋;Drupal 8 與 9 同樣已 EOL。
原文的寫法是「Drupal version 11.0.0 prior to 11.3.22」,即 11.0 至 11.2 的分支也列在受影響範圍之內,但同一份公告又說明 11.2.x 及以下已 EOL。兩句合起來的實際意思很清楚:這些舊分支沒有官方修補版本,只能遷移,不是「等一等就有更新」。
為何這是工作流程問題,而非單純「更新一下」
香港不少公司網站的用途早已不是放幾頁公司簡介。常見情況是:Drupal 網站跑住一張報價查詢表單,表單經外掛或 API 把資料寫入 CRM;或者一個供應商入口、員工內聯網,用 Drupal 的帳戶與權限管理。這類網站的共同特性是:對外開放、有登入介面、存放住接駁其他系統的憑證。
遠端執行程式碼的意義,不是「首頁可能被改圖」。一旦攻擊者能在網站伺服器上執行自己的程式碼,風險面通常包括:讀取網站設定檔內的資料庫帳密與第三方 API 金鑰、讀寫表單送出的客戶資料、以網站身份呼叫下游 CRM 或電郵服務。這是我們對一般 CMS 部署的分析,不是 HKCERT 對這兩個 CVE 的具體描述,實際影響仍以 Drupal 官方公告為準。
所以對企業而言,這條公告的處理對像不是「有沒有聽過 Drupal」,而是「邊個部門知道公司有幾多個 Drupal 網站、邊個有權改、入面接駁了甚麼」。
決策表:按版本與維護狀態分流
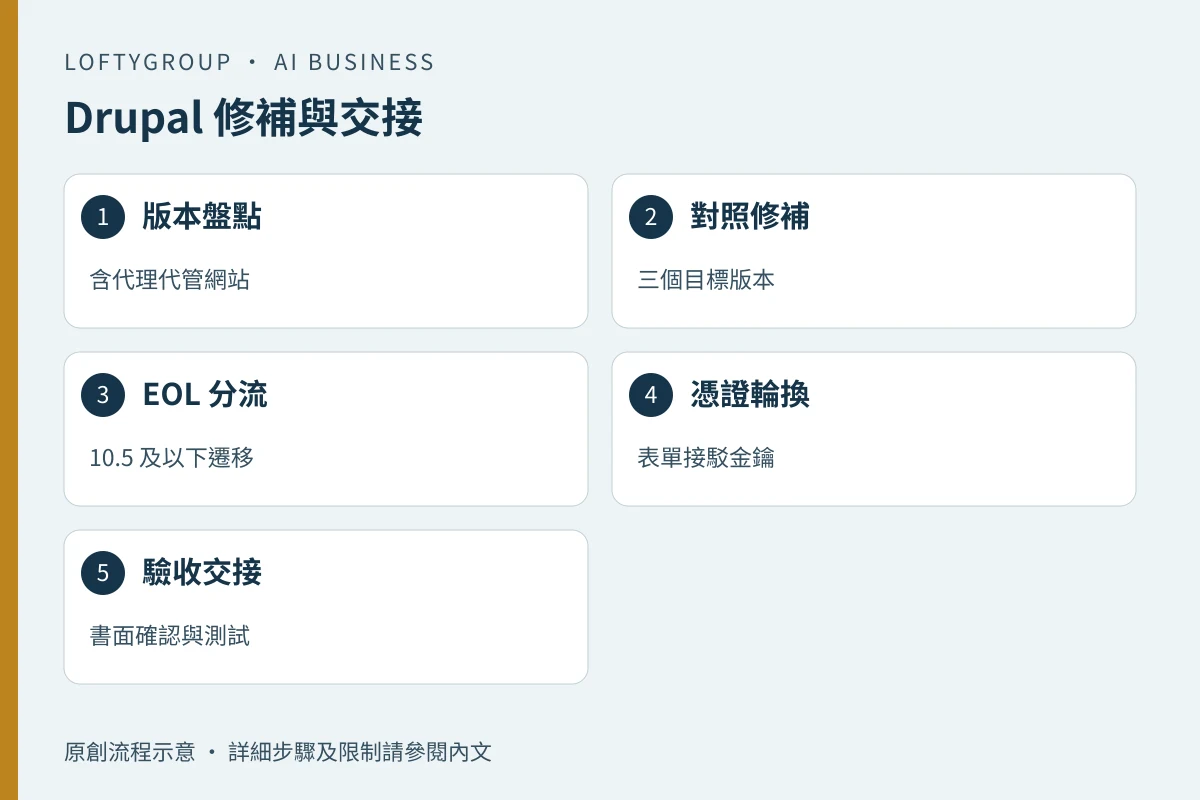
- 10.6.x,由內部或代理正常維護:安排更新至 10.6.22,更新後跑一次表單到 CRM 的端對端測試。
- 11.3.x:更新至 11.3.22。
- 11.4.x:更新至 11.4.13。
- 11.2.x 或以下、10.5.x 或以下、Drupal 8/9:沒有安全更新可用。這一類要當成遷移項目立項,同時短期內收窄暴露面,例如關閉非必要模組與對外註冊、收緊管理員帳戶、暫停不必要的第三方整合,而不是若無其事繼續運行。
- 版本不明、由前任代理或 freelance 維護:先把「查明版本」當成獨立工作,書面要求維護方回覆版本號與更新責任;未確認之前,不應假設網站已安全。
補充一點:Medium 是 HKCERT 的風險分類,不代表可以慢慢處理。評級與「你嘅網站有幾多資料、有幾多接駁」是兩件事,優先次序應由資產與暴露面決定,而不是單看風險標籤。
假設例子:40 人貿易公司的兩日處理(純屬假設)
假設一間約 40 人的貿易公司,官方網站三年前由前任代理以 Drupal 10.5 建成,網站有一張「索取報價」表單,經外掛把資料寫入 CRM,另有兩個員工帳戶可登入修改內容。公司內部沒有人記得版本,代理已無合作。
第一日:IT 負責人用管理員帳戶登入,在系統報告頁查看版本,並在主機上以 composer 指令核對鎖定的核心版本,兩者都顯示 10.5.x。對照公告,這個分支已 EOL,沒有 10.5 的修補版本。同時發現表單外掛的設定頁仍存放住一組 CRM API 金鑰。
第二日:公司作出三個決定。第一,立項把網站遷移到受支援的版本,排在兩星期內完成;第二,在遷移前先輪換該組 CRM API 金鑰,並在 CRM 端確認舊金鑰已失效;第三,收緊網站管理員帳戶,移除離職員工帳戶,並要求代理或新開發方書面確認網站檔案與資料庫的備份可還原。
這個例子的重點不是「10.5 好危險」這句口號,而是版本查詢、憑證輪換、備份可還原、遷移立項這四件事,都可以在同一兩日內有明確負責人與完成證明。
驗收條件與人手交接
可量度的驗收條件,建議至少包括:
- 網站清單覆蓋率 100%,包括代理代管、舊活動 microsite 與部門自建網站。
- 每個受影響實例都有版本記錄與處理決定(更新/遷移/下線),並有負責人姓名。
- 支援範圍內的實例,系統報告頁不再顯示安全更新提示,composer 鎖定檔顯示目標版本。
- 更新後完成一次端對端測試:表單送出、CRM 收到一筆測試紀錄、通知電郵到達指定信箱。
- 遷移個案有明確完成日期,而非「研究中」。
人手交接方面,要分清三個角色:誰批准(網站擁有者,通常是市場或營運主管)、誰執行(內部開發或外判代理)、誰驗收(IT 或營運)。外判維護合約應寫明安全更新的責任方、通報時限,以及代理拒絕書面確認版本時的處理方式。若公司沒有內部開發能力,這一類工作應交由具備 CMS 維護經驗的 IT 外判或系統開發方處理,而不是由市場部同事自行按下更新鍵。
未確認的地方與界線
HKCERT 公告沒有提及香港是否有針對這兩個漏洞的實際攻擊,我們亦沒有本地事故資料,因此不應把「未見報道」當成安全保證。公告亦未交代漏洞的具體觸發條件,本文不作推測。至於修補後是否需要做入侵檢查,取決於網站暴露時間與日誌是否完整;若日誌曾出現異常的管理員帳戶新增或檔案變更,應交由資安人員處理,而不是只更新版本了事。