HKCERT 於 2026 年 11 月 20 日發出 ASUS 路由器多個漏洞公告,風險評級為 Medium,涉及 10 個 CVE,影響包括遠端執行程式碼、阻斷服務、權限提升、敏感資料披露、資料篡改及安全限制繞過。公告列出的受影響範圍是 firmware 系列,不是型號清單;企業要查的是實際韌體版本,而不是「我哋好似用 ASUS」。
公告講了甚麼,未講甚麼
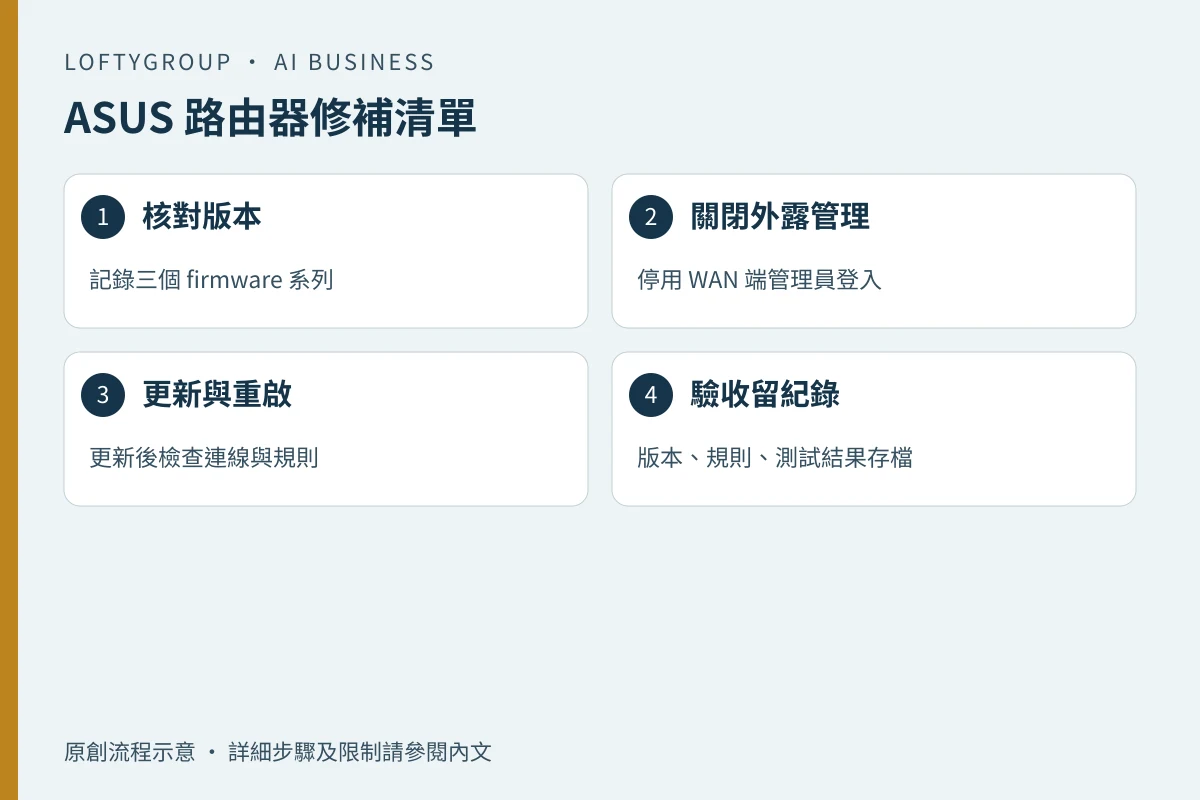
已確認:受影響為 3.0.0.4_386 系列、3.0.0.4_388 系列及 3.0.0.6_102 系列中,低於公告版本的韌體;修補方式是更新至 3.0.0.4_386 或之後、3.0.0.4_388 或之後、3.0.0.6_102 或之後。HKCERT 建議安裝前先參考供應商網站,並連結至 ASUS 安全公告。
未確認:公告沒有列出具體型號、受影響裝置數量,也沒有香港本地事故數據。因此不可能從公告推斷「香港有幾多公司在用」或「邊個型號一定中」。這些屬未知,不應自行補完。
為何這是流程問題,不只是 IT 問題
路由器是很多辦公室流程的隱形入口:VPN 供同事遙距接入 ERP 或 CRM、port forwarding 指向 NAS 或內部系統、訪客 Wi-Fi、POS、IP 電話。當中的設定被改動或憑證被截取,日常表現往往不是「路由器壞了」,而是登入位置異常、DNS 被改、內部系統被掃描。這是我們按常見架構作出的分析,不是 HKCERT 公告內容。對管理層而言,重點是:這部裝置一旦被入侵,受影響的不只是上網,而是依賴它的一系列工作流程。
排查與修補次序
用暴露面排序,而不是只用風險評級。以下為決策表:
情境 | 先做 | 完成標準 WAN 端有開啟管理介面 | 先關閉遠端管理,再安排更新 | 外網無法打開管理頁 有 port forwarding 到 NAS/ERP | 記錄現有規則,更新後逐條核對 | 規則數目與內容無多出 多間分店或倉庫 | 建立 firmware 清單,逐部核對 | 每部裝置版本可追溯 型號已停止支援 | 不強行更新,改為隔離及規劃更換 | 已與其他網段分隔
更新會涉及停機。應由 IT 同事或外判商在非繁忙時段執行,並在更新後測試 VPN、指定 port forwarding 及訪客網絡。若無法確認裝置型號或管理權限不在自己手上,應交供應商核對,不要由一般同事在辦公時間重啟核心網絡設備。
一個假設例子
假設一間 30 人貿易公司,用 ASUS 路由器提供 VPN 給 5 位同事遙距進入 ERP,另有一條 port forwarding 指向 NAS。管理員按清單核對,發現韌體屬「prior to 3.0.0.4_388」,於非繁忙時段更新至該系列或之後,重啟後檢查 VPN 帳戶仍可連線、port forwarding 規則沒有多出、WAN 管理介面已關閉。這是假設情境,不是客戶案例或測試結果。
驗收指標與界線
可量度驗收:所有在網路由器 firmware 版本已記錄;落在受影響範圍的裝置 100% 完成更新或隔離;WAN 端管理 0 個對外開放;不明 port forwarding 規則 0 條;更新後 24 小時內完成 VPN 與業務端口連線測試並留存紀錄。
界線:本文不提供任何利用方法,亦不能代替資產盤點。若公司沒有裝置清單,先做清單,再談修補。HKCERT 評為 Medium 不等於可以無限期押後,實際排序應看對外暴露程度與業務依賴度。