HKCERT 於 2026 年 11 月 19 日發出安全公告,將 Synology DiskStation Manager(DSM)多個漏洞評為「極高風險」。公告指漏洞可導致遙距執行程式碼、資料操縱和敏感資料洩露,並明確指出 CVE-2024-10441 已在野外被利用;相關 CISA 已知被利用漏洞目錄公告的日期為 11 月 18 日。對香港公司而言,這不是單純「一部 NAS 要更新」的硬件新聞,而是檔案共享、掃描入帳、備份和文件抽取流程可能同時受影響的營運事件。本文要回答的問題是:企業應如何在 24 至 72 小時內完成排查、修補和驗收,而不是一刀切停掉所有文件工作?
公告事實:哪些版本受影響?
HKCERT 列出的受影響 DSM 版本為:
- 低於 6.2.4-25556-8
- 低於 7.1.1-42962-7
- 低於 7.2-64570-4
- 低於 7.2.1-69057-6
- 低於 7.2.2-72806-1
公告將風險列為「極高」,影響包括遙距執行程式碼、資料操縱和資訊洩露。涉及 CVE-2024-10441、CVE-2024-10445 和 CVE-2024-50629。HKCERT 的備註指 CVE-2024-10441 正在野外被利用,這是今次需要優先處理的關鍵原因,而不是因為風險標籤本身。
這裡有一個需要前線 IT 留意的細節:公告在描述 CVE-2024-10441 時,提到系統插件 daemon 的輸出編碼或轉義不當,並同時提及 Synology BeeStation OS(BSM);但受影響清單只列出 DSM 版本。本文不應替讀者猜測兩者的型號對應關係。實際受影響型號、修正版本和下載路徑,應以 Synology 安全公告 SA_24_20 及裝置上的更新說明為準。公告的「prior to」寫法通常代表要更新到該 build 或之後,但不同型號的支援狀態可能不同,不能只看版本號便假設一定可更新。
為何 NAS 漏洞會影響工作流程?
NAS 出事不一定以「無法開機」呈現。若攻擊者取得控制權,可能讀取共享資料夾內的客戶合約、報價和供應商資料,也可能改動檔案內容或權限。對會計和營運來說,最麻煩的不是停機數小時,而是發票號碼、送貨數量或付款資料在不知不覺間被改動,之後才在對帳或審計時發現。
本文沒有香港本地事故數據,不能推斷已有香港公司被入侵;CISA 的目錄也不能直接推論香港的攻擊情況。不過,從流程設計看,只要公司把 NAS 用作掃描入帳、文件抽取、共享檔案或備份目標,它就已經是業務系統的一部分。若公司自建或外判的文件抽取流程會讀取 shared folder,該流程的輸入便是 NAS 上的檔案;NAS 未修補,抽取結果和後續入帳便不應被視為可信。這不是說某個 AI 工具與 Synology 有原生整合,而是說任何讀取共享檔案的下游流程,都會繼承上游的資料完整性風險。
24 至 72 小時行動清單
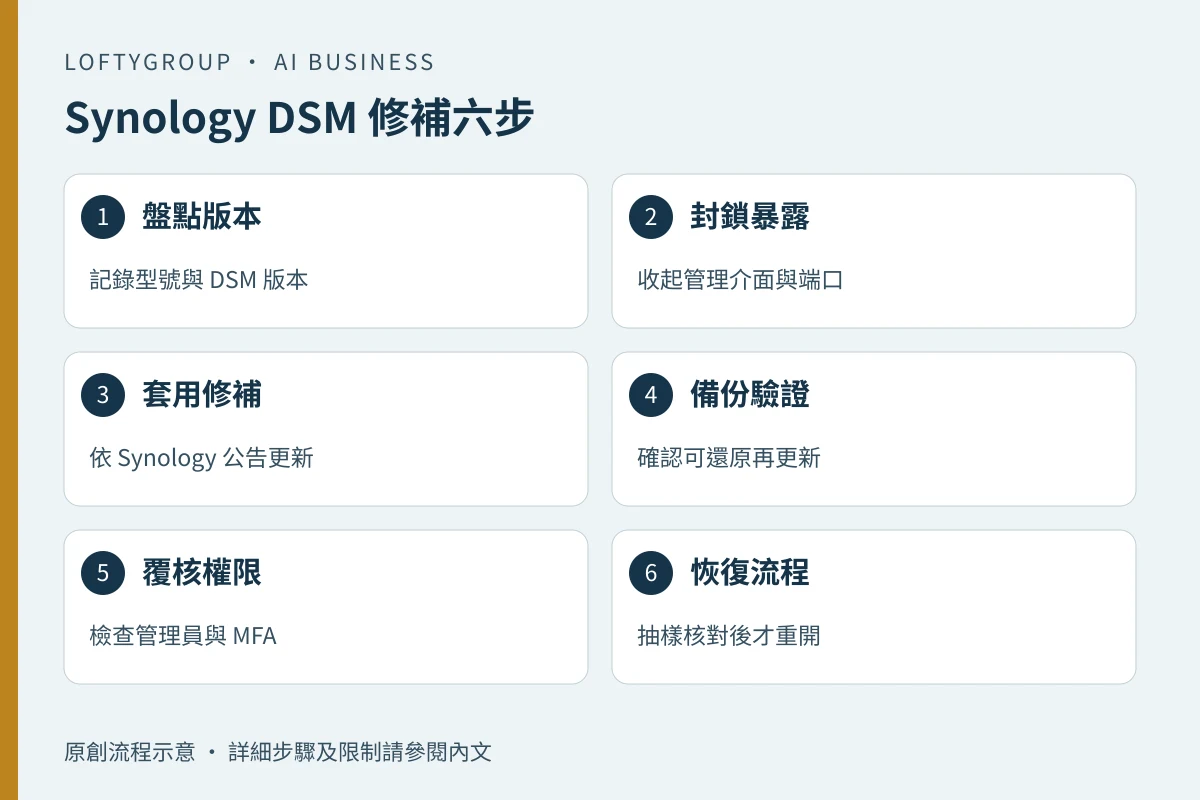
- 建立裝置清單。記錄型號、DSM build、IP、管理介面是否可從互聯網到達、由哪個部門使用、是否兼任備份目標。由內部 IT 或外判商書面確認,不要只靠記憶。
- 先確認可還原,再更新。匯出 DSM 設定,檢查外部備份或離線備份是否可用。同一台 NAS 上的快照不能當成唯一備份,因為裝置一旦被控制,快照也可能受影響。
- 在變更窗口套用官方修補。更新後重啟,並核對 build 是否達到公告要求;不要只看到「已檢查更新」便當作完成。若型號已停止支援,應轉為隔離和更換計劃,而不是無限期擱置。
- 收起不必要的暴露面。管理介面應只限內網、VPN 或允許清單;檢查 port forwarding、DDNS、遠端存取服務、預設帳戶和管理員群組。這些是降低暴露的補救措施,不等於取代原廠修補。
- 檢查異常活動。查看管理員登入、新增帳戶、權限變更、異常排程和不明檔案活動。若懷疑已被入侵,先隔離網絡、保留日誌和系統狀態,再找專業事故應變;不要只刪除日誌或直接重裝了事。
- 設定人手交接。由業務負責人決定停機窗口,IT 執行修補,外判商提供書面確認,管理層接受剩餘風險。若沒有內部 IT,營運負責人應要求外判商交回裝置清單、版本紀錄和修補時間,而不是口頭說「已處理」。
假設例子:40 人貿易公司怎樣做?
以下為假設例子,不是客戶案例或測試結果。
假設一間 40 人貿易公司有兩台 NAS:一台作檔案共享,一台作備份。會計每日把約 60 張供應商發票掃描到 shared folder,外判的文件抽取流程每晚讀取新 PDF,將欄位寫入會計系統。11 月 19 日,IT 發現檔案共享那一台的 DSM 版本低於公告標準,而管理介面透過 router 的 port forwarding 對外開放。
風險不是「NAS 壞了」這麼簡單。若攻擊者改動 PDF 或抽取結果,付款金額和收款戶口可能出錯;若讀取客戶合約,則涉及資料洩露。公司的處理順序應是:先封鎖管理介面的互聯網存取,當晚在變更窗口套用修補並重啟;暫停自動抽取一日;用 30 張已人手核對的發票重跑,對比欄位和總額;檢查管理員帳戶和外部備份;由業務負責人簽核後才重開流程。
驗收可以是:所有 NAS 的 build 達到公告要求;外部掃描不再見到 DSM 登入頁;30 張樣本發票的欄位和總額全部吻合;沒有未知管理員帳戶;外部備份完成一次還原測試。這些指標比「已更新」三個字更能說明風險是否真正受控。
決策表:不同情況怎樣取捨
| 情況 | 立即行動 | 負責人 | 驗收 |
|---|---|---|---|
| 管理介面對外,版本低於公告 | 先封鎖外部存取,再安排修補 | IT | 外部掃描不再見登入頁 |
| 型號已停止支援,無法更新 | 隔離到受控網段,限制存取並排期更換 | IT 與管理層 | 有隔離紀錄和更換日期 |
| 懷疑已被入侵 | 斷網、保留日誌、啟動事故應變 | IT 或保安 | 隔離和取證完成 |
| 沒有內部 IT | 要求外判商提供清單、版本和修補確認 | 營運負責人 | 書面確認和版本紀錄 |
限制與未知
HKCERT 沒有說明香港有本地事故,本文也不能推斷全港有多少裝置受影響。CISA 的已知被利用漏洞目錄是另一地區的資訊,不能直接當成本地攻擊證據。公告文字同時提及 BSM 和 DSM,型號對應仍有不明確之處,應以 Synology SA_24_20 為準。本文亦未見香港代理公布本地更新時間表;實際下載、支援和保養安排,應向 Synology 官方或香港代理查詢。
修補只處理已知漏洞。若裝置在更新前已被入侵,更新不等於清除後門或改動過的資料;這時需要事故應變和資料核對,而不是只重啟。另一方面,停機安排要按業務需要決定,不應因怕麻煩而無限期延後,也不應在未準備備份和回滾的情況下倉促更新。
驗收指標:怎樣知道真的做完?
- 100% NAS 裝置有清單,包含型號、DSM build、對外暴露狀態和負責人。
- 0 部對外開放的 DSM 低於公告版本;未能修補的裝置有隔離措施和書面風險接受紀錄。
- 100% 管理員帳戶完成覆核;停用預設或不明帳戶;支援的帳戶啟用多重驗證。
- 完成一次外部備份還原測試,記錄還原時間和抽樣檔案。
- 文件流程重開前,抽樣 30 張發票或 20 份文件核對,錯誤率為 0,或有逐項解釋和更正紀錄。
- 48 小時內完成日誌覆核,沒有未解釋的管理員登入或權限變更;如有,已升級處理。
對香港中小企來說,這次公告的實務意義不是「買哪一台 NAS」,而是把 NAS 納入修補、備份、權限和流程重開的管治範圍。若修補責任落在外判 IT,應把裝置清單、回應時間和書面確認寫入 SLA;可參考 IT 外判 SLA 清單。文件抽取流程的暫停和核對,則可參考 AI 發票與文件入單指南。