公告講了甚麼:多個 Oracle 產品、中等風險
HKCERT 在 2026 年 11 月 18 日發布「Oracle Products Multiple Vulnerabilities」,風險評為 Medium Risk。公告列出受影響技術包括 Oracle MySQL、Java、E-Business Suite、Database Server、WebLogic Server 及 VirtualBox,其他 Oracle 產品則要求查閱 Oracle 安全公告。公告稱,遠端攻擊者可利用部分漏洞觸發阻斷服務、權限提升、安全限制繞過、敏感資料洩露、資料操縱及遠端程式碼執行。
HKCERT 的解決方案是先在廠商網站查閱詳情,再套用 Oracle 發出的修正,並連往 Oracle 安全公告頁。要留意,現有公告內容沒有逐項列出 CVE、受影響版本、各產品修補版本或香港事故數字;這些資料應以 Oracle 原廠公告為準。把 Medium Risk 直接理解為「可以無限期押後」並不妥當,因為整體評級不能代替個別系統的暴露程度、補償控制和業務中斷成本。
為何受影響的不只是資料庫主機
公告類型標示為「Servers - Database Servers」,但清單同時包括 Java 與 VirtualBox。對香港企業而言,這代表排查範圍可能橫跨應用伺服器、開發機、測試機和虛擬化環境,而不只是資料庫團隊。Oracle Database、WebLogic、EBS 和 MySQL 亦可能支撐報價、訂單、會計、庫存或客戶入口;修補一旦出錯,影響會落到月結、落單和客戶登入。
若相關系統由外判商管理,合約和工單要能回答五件事:誰持有資產清單、誰確認受影響版本、誰批准停機窗口、誰做應用測試、誰在失敗時回滾。以下為本報分析,不是 Oracle 或 HKCERT 的保證。
72 小時排查與修補流程
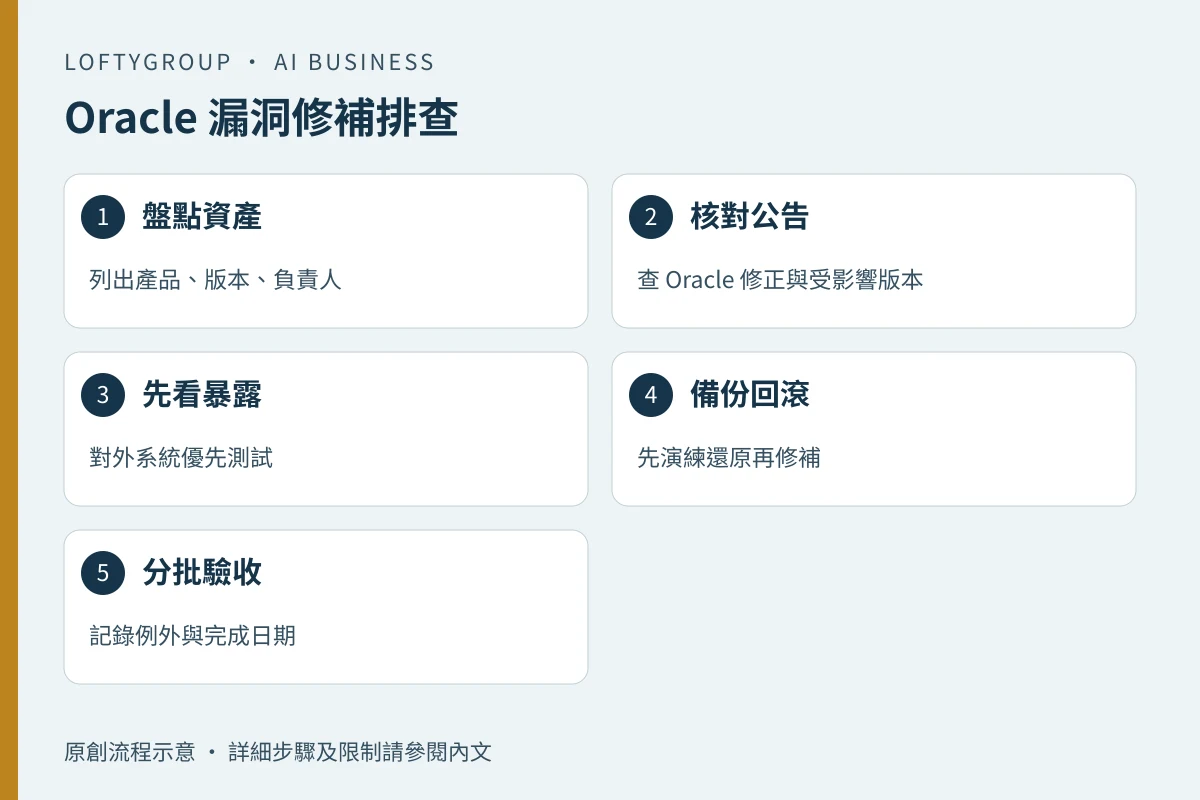
第一步,更新 Oracle 資產清單,最少包括產品、版本、主機、負責人、是否對外、備份狀態和對應業務流程。第二步,對照 Oracle 公告確認受影響版本與修正,不要只看 HKCERT 摘要。第三步,按暴露程度排序:對外、缺少補償控制或已停止支援的系統先處理;有網絡隔離或 WAF 的系統可調整次序,但不能當作已修補。第四步,在測試環境驗證登入、交易、報表和介面,完成備份與還原演練。第五步,分批在變更窗口修補,記錄例外、批准人和重測結果。第六步,修補後檢查服務、錯誤日誌和權限,並在 48 小時內確認沒有與變更相關的新問題。
決策表: | 情境 | 建議行動 | 主要負責人 | | 對外 WebLogic 或客戶入口 | 先查原廠公告,安排最短可行窗口測試及修補 | 應用擁有人與平台主管 | | 支撐月結的 Database 或 EBS | 與財務確認凍結期,先備份及準備回滾 | DBA 與業務擁有人 | | 內部 MySQL 報表 | 核對版本與資料敏感度,排入常規窗口 | DBA 或外判商 | | 未能即時修補 | 記錄原因、補償控制、到期日和批准人 | 資訊安全負責人 |
假設示例:貿易公司兩日處理
假設一間香港貿易公司以 Oracle Database 支撐 ERP、WebLogic 跑客戶訂單入口、MySQL 跑內部報表;以下只是流程示例,不代表任何實際客戶或事故。週三上午,IT 主管依 HKCERT 公告開立工單,要求外判商即日提交受影響清單。下午,應用擁有人確認客戶入口不可在辦公時間停機,財務要求避開月結。週四,團隊先備份並在測試環境驗證登入、落單和報表;晚上只修補對外 WebLogic,內部資料庫排入週末。修補後由值班人員檢查登入、訂單寫入和報表;若測試失敗,便回滾、列為例外,交由資訊安全負責人批准補償控制和到期日。
驗收指標、限制與人手交接
驗收可定為:Oracle 相關資產清單覆蓋率 100%;受影響元件完成修補或具批准例外 100%;關鍵登入、交易和報表測試全部通過;變更後 48 小時內沒有與該變更相關的服務中斷;每項例外都有負責人、補償控制和到期日。這些是項目指標,不是對任何企業實際結果的保證。
限制也要寫清楚:公告未提供逐個漏洞細節,企業必須查 Oracle 原廠公告;修補可能涉及應用兼容性、資料庫停機和供應商支援範圍,不能只看風險等級。人手交接方面,DBA 或外判商負責技術修補,應用擁有人確認業務測試,資訊安全負責人批准例外,業務主管批准停機窗口。若公司沒有內部 DBA,不應讓權限不明的臨時人員直接操作生產環境;應要求外判商提交修補清單、測試紀錄和回滾步驟,再由內部負責人簽收。