HKCERT 於 2026 年 11 月 19 日發出安全公告,指 Mozilla Firefox 存在多個漏洞,風險評級為 Medium Risk,受影響範圍為 160.0.1 之前的版本,修補版本為 Firefox 160.0.1,漏洞識別碼為 CVE-2026-130020 及 CVE-2026-130021。公告列出的影響包括權限提升、阻斷服務及遙距執行程式碼,並指向 Mozilla 的 MFSA2026-130 安全公告查閱技術細節。
公告講了甚麼、沒有講甚麼
已確認的事實只有幾項:受影響版本、修補版本、兩個 CVE 編號、三類影響,以及風險評級。公告沒有說明攻擊是否需要使用者互動、是否已有實際利用個案、企業 ESR 或由政策管理的更新通道是否同樣受影響,亦沒有提供香港本地的事故數字。這些屬於未知,不應理解為「沒有風險」。
同樣要留意,Medium 風險評級不等於可以無限期放置。公司應按本身既有的修補 SLA 排期,並如實記錄未完成裝置,而不是用評級作為長期豁免的理由。
為何瀏覽器版本是業務流程問題(分析)
以下為本報分析,不是供應商說法。香港不少公司的 CRM、報價審批、雲端會計、電郵與內部 AI 助手,全部經瀏覽器登入。瀏覽器是憑證與工作階段的所在地,也是員工每日重複文書工作的入口。瀏覽器停留在舊版,等於把修補差距放在這個入口上,而不是放在一台與業務無關的機器。
假設例子(明確假設,非客戶個案):一間 30 人的貿易公司,18 台桌面電腦使用 Firefox 登入雲端 CRM 及供應商報價平台,其中 4 台是陳列室共用機,員工共用同一個登入帳戶。這類共用機能追溯性最低,一旦出事最難界定影響範圍,因此在派送更新時應排在前面,而不是等「下次例行維護」。
核對與執行步驟
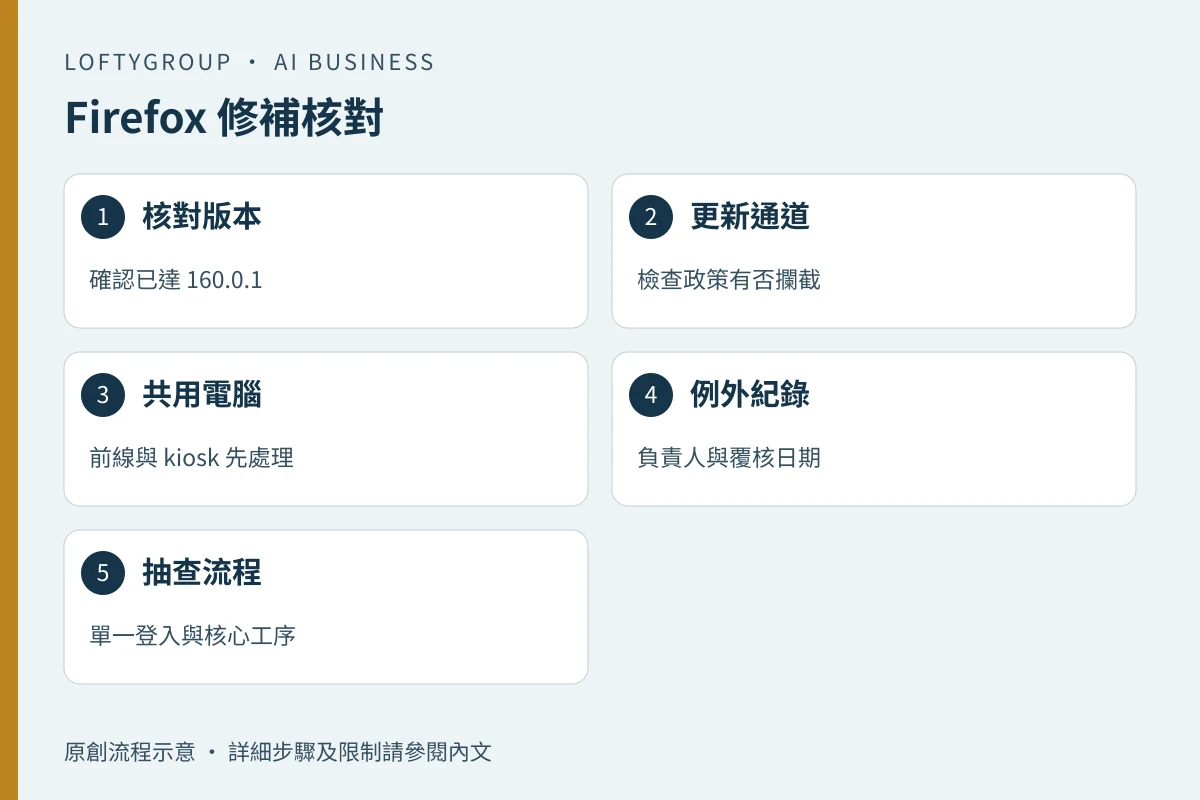
- 先盤點:以資產清單或瀏覽器管理政策確認哪些裝置運行 Firefox,逐一核對版本是否已達 160.0.1;沒有清單的公司,先用一次人手點算補上。
- 檢查更新通道:確認自動更新沒有被群組政策、代理伺服器或使用者手動設定阻斷;託管環境應以管理主控台核實,而非只信使用者回報。
- 排優先次序:對外接觸客戶、共用帳戶、陳列室或前線櫃位的裝置先處理,行政後勤裝置隨後。
- 更新後抽查:至少抽 5 名使用者確認單一登入、雲端 CRM 及一個核心流程(例如報價單產生或發票上載)可正常運作。
- 留下紀錄:工單記錄版本、日期、執行人和例外原因;例外必須有負責人及覆核日期。
近期同類公告亦可一併核對,例如 Chrome 158 更新 與 Microsoft Edge 安全更新,把瀏覽器版本納入同一份端點清單,而不是每次事件重新點算。
決策表:四種常見情況怎樣處理
- 受管電腦、自動更新已開啟:核實版本後記錄,無需逐台重裝。
- 共用前線電腦或 kiosk:同日處理,因為帳戶共用令事後追溯困難。
- 內部舊系統只在舊版瀏覽器測試過:列入例外清單,寫明補償控制(例如限制該站點的使用者與網絡範圍)、負責人與到期日,而不是無限期押後。
- 由外判 IT 管理:要求書面回覆版本狀態、處理時間及例外清單,並納入下一次服務檢討;可參考 IT 外判 SLA 清單 訂明緊急更新責任。
人手接手、界線與驗收
更新不是全自動流程的終點。決定「例外」、判斷某個內部系統是否真的不能在新版運行、以及在更新後業務流程出現異常時決定回退,都需要人手判斷與簽核;前線員工只負責回報現象,不負責決定風險接受程度。若公司沒有內部 IT,這部分應由外判服務商以書面確認,並在 SLA 中訂明緊急更新的回應時間。
界線要講清楚:更新瀏覽器不會處理釣魚、密碼重用或過寬的帳戶權限;派送完成亦不代表已驗證所有內部網站兼容。公告未提供香港本地的利用情況,任何「香港暫無風險」的說法都缺乏依據。
可量度的驗收標準:一,受管 Firefox 裝置在指定期限內 100% 回報為 160.0.1;二,所有例外均有負責人、補償控制及不超過 30 日的覆核日期;三,抽查 5 名使用者全部通過單一登入及核心流程測試;四,相關工單與版本證據可在下一次 IT 檢討中覆核。