HKCERT 於 2026 年 11 月 18 日發出 Google Chrome 多重漏洞公告,風險評級為 Medium。對香港公司而言,實際問題不是「有否聽過這次更新」,而是:公司手上 Windows、macOS 和 Linux 裝置的 Chrome,有哪幾部仍然停留在受影響版本,以及由誰在更新後核對完整版本號。以下只按公告可確認的內容整理,並把我們的分析與未知事項分開。
公告確認了甚麼
- 受影響版本:Linux 上低於 158.0.8127.36;macOS 及 Windows 上低於 158.0.8127.36/.37。
- 修補版本:Linux 158.0.8127.36 或以上;macOS 及 Windows 158.0.8127.36/.37 或以上。
- 公告指多個漏洞可被遙距攻擊者利用,觸發阻斷服務、偽冒、安全限制繞過、敏感資料洩露及遙距執行代碼。這是 HKCERT 對影響類型的描述,不代表每一條 CVE 都同樣嚴重,也不代表已有實際攻擊。
- 公告列出大量 CVE 編號,並要求按軟件供應商指示套用修正。HKCERT 網頁沒有提供香港用戶的推送時間表、實際攻擊跡象或本地事故數字;這些屬未知,不應自行補上。
混合作業系統才是實際難點
如果公司以瀏覽器處理 CRM、電郵、雲端文件、報價表或內部審批,瀏覽器就是工作介面,不是附屬工具。這類公告的實務含義是:更新責任要落到裝置層級,而不是靠同事「見到提示才按」。
幾個容易被忽略的差異:
- Windows、macOS、Linux 的修補版本字串不完全相同,核對時不能只看「已更新」四個字。
- 不應假設作業系統已更新,就等於瀏覽器已修補;兩者要分開核對。
- 公司若有共用電腦、遙距桌面或外判支援,實際使用者的瀏覽器版本可能與 IT 庫存紀錄不一致。
- 公告沒有說明漏洞是否已被利用;「未見公開攻擊」與「不會被利用」是兩回事,不能當作保證。
一個可審核的核對流程
以下步驟適用於一般辦公室裝置;如公司已有端點管理或瀏覽器管理政策,應以既有政策為準。
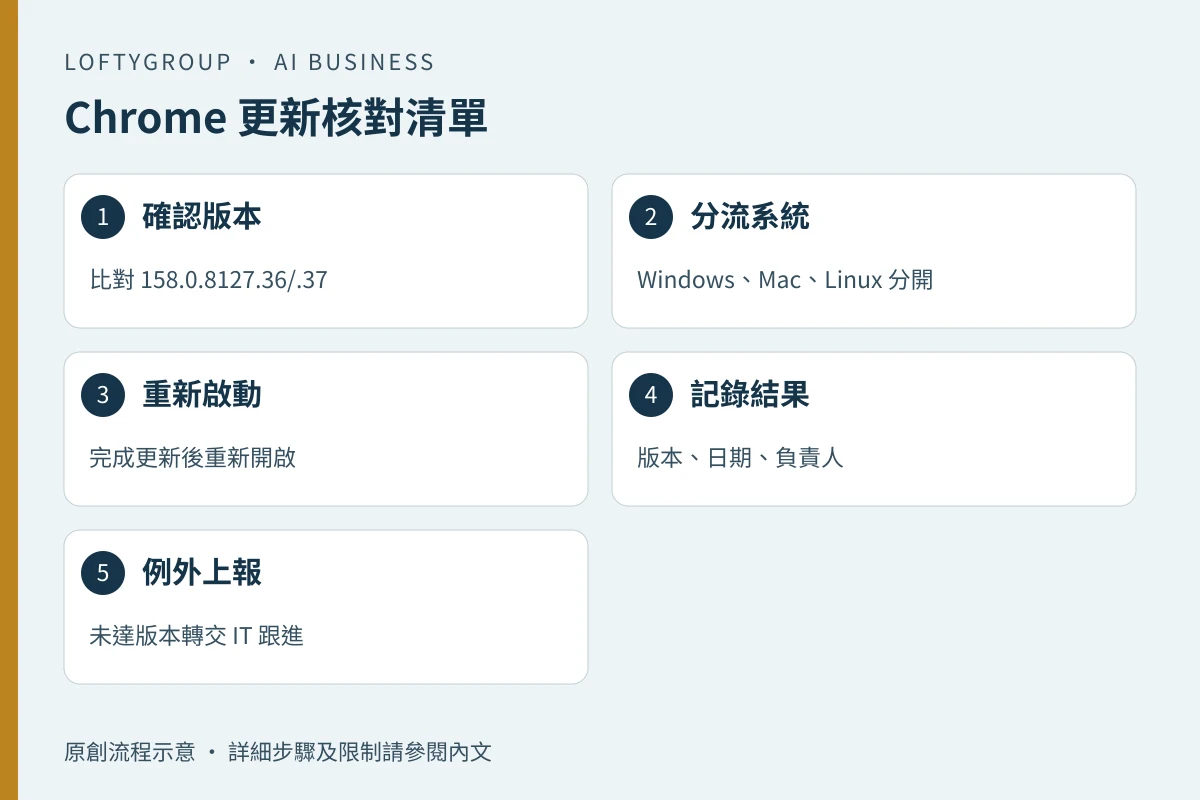
- 在 Chrome 的「關於 Chrome」頁面讀取完整版本號。
- 按作業系統對照公告的最低修補版本,而不是只比較主版本號。
- 完成更新後重新啟動瀏覽器,再次讀取版本號;避免只按了下載就當完成。
- 把裝置名稱、作業系統、版本號、核對日期和負責人記入同一份清單。
- 未達修補版本的裝置,設定明確跟進日期;無法更新者要記錄原因和替代控制,而不是靜靜略過。
| 情境 | 建議行動 |
|---|---|
| 公司已有裝置清單 | 按作業系統分組,對照最低修補版本,兩個工作天內完成一輪回報 |
| 只有共用電腦 | 以實際使用者為單位核對,避免只看主機名稱 |
| 裝置無法更新 | 記錄原因、限制用途、訂立跟進日期,轉交 IT 或外判支援 |
假設例子(非真實客戶資料):一間 12 人公司有 8 部 Windows 筆記簿、3 部 macOS 和 1 部 Linux 工作站,由一名同事兼任 IT。他們把「Chrome 版本核對」加入每月端點檢查,要求在公告後兩個工作天內完成一輪回報。驗收標準可以寫成:12 部裝置全部有版本紀錄;未達 158.0.8127.36/.37 的裝置數目為零,或有具名負責人、原因和跟進日期;核對紀錄可讓管理層在五分鐘內看懂。這個例子是假設,不是任何客戶的實際結果。
不知道的事,不要當成已知
HKCERT 的 Medium 評級是公告層面的風險標示,不等於個別公司的實際暴露程度。是否優先處理,應看裝置用途、可接觸的資料、遙距工作安排和是否有替代控制;但也不應把「Medium」當成無限期押後的理由。公告沒有交代香港的推送時間,也沒有交代不同更新渠道的差異,這些都不應由文章代為確定。
另一個界線是:不要因為這次公告就推論所有瀏覽器擴充功能有問題,或聲稱某個品牌電腦較安全。公告的範圍是 Chrome 版本;延伸的權限和擴充功能檢視可以是內部保養工作,但與本次 CVE 清單不是同一件事。
何時要交給外部支援
如果公司沒有裝置清單、不知道誰有本機管理員權限、混合多個作業系統,或外判支援只負責「有事先重啟」,與其臨時追版本,不如先把端點清單、更新責任和例外上報流程定下來。例外個案應由 IT 或外判支援接手,業務負責人確認該裝置可否繼續處理敏感工作。這類基礎工作比一次性的恐慌式更新更能減少重複文書和遺漏。