微軟安全研究團隊在 2026 年 11 月 17 日發表研究,以 GitHub Copilot CLI 作示例,演示裝置碼(device code)釣魚如何由騙取一次登入,延伸至操控進行中的 AI 編碼代理工作階段、寫入代理記憶、讀取雲端同步的 session,以及存取帳戶可及的私有代碼庫。微軟在文中明確標示:四種後果都是實驗室內的概念驗證,未在真實攻擊中觀察到,而且每一種都取決於帳戶權限與已啟用的功能。這點必須與「發現新漏洞」區分:裝置碼流程按設計運作,風險來自有人代他人批准授權。
事件重點:真網址與真應用名稱,仍然可能是假授權
OAuth 裝置流程讓命令列工具在沒有完整瀏覽器的情況下登入。客戶端先取得一組短碼,用戶在服務的驗證頁輸入並批准,發起請求的客戶端便自動取得存取權。微軟指出,Copilot CLI 的 client ID 屬公開資料,不是密鑰;而請求的權限範圍由發起流程的一方決定。在其實驗中,請求包含代碼庫、用戶與組織讀取、gist 及 codespace 等範圍。
釣魚的關鍵一步是社交工程:攻擊者以「IT 核查」或「Copilot 授權檢查」為理由,叫用戶在真正的 GitHub 頁面輸入短碼。頁面由 GitHub 託管、應用名稱亦看似正常,單看品牌與網址無法分辨請求由誰發起。用戶批准後,攻擊者客戶端完成登入,之後可做的事取決於帳戶權限與功能設定。
微軟列出四種實驗室後果:一,若用戶開啟遠端控制且組織政策容許,攻擊者可操控進行中的工作階段,在本地權限與審批提示範圍內執行命令;二,透過代理的記憶功能寫入誤導條目,影響後續互動;三,讀取同步至雲端的工作階段紀錄,當中可能包含程式碼片段、檔案路徑與架構討論;四,存取該帳戶可及的私有代碼庫。微軟強調,遠端控制需要工作階段正在運行、機器在線,且受本地權限約束;這些不是未授權的遠端執行漏洞。
微軟亦提到,較早前的裝置碼釣魚活動顯示此手法可被規模化,並稱已與業界及執法機構合作,於 2026 年 9 月中斷相關基礎設施。這屬廠商陳述,本文不作獨立核實。
對香港企業工作流程的實際含義
第一個含義是影響半徑改變。當一個 AI 編碼代理同時持有代碼庫讀取權、本機命令執行權、跨工作階段記憶與雲端紀錄,一次錯誤批准就不再局限於一個郵箱,而是延伸到程式碼、基礎設施定義與之後的代理行為。傳統修補管理處理不到這類風險:沒有軟件版本要更新,控制點在身份授權、代理功能設定與人員判斷。
第二個含義是審批疲勞。裝置碼請求的頁面真實、應用名稱真實,要求員工逐次自行判斷「這個請求是否可疑」,在繁忙的開發環境中並不可靠。企業需要一條簡單、可記、可審核的規則,並配合技術設定收窄事故半徑,而不是單靠意識口號。
第三個含義與代理管治有關。不少公司把 AI 工具席位交由 IT 外判商或個別同事管理,組織政策、雲端工作階段儲存與記憶設定往往無人定期覆核。這些設定正好決定一次批准之後,攻擊者能走多遠。若企業仍未盤點「哪個代理持有甚麼權限」,這宗研究提供了具體的檢查切入點。
微軟稱,Defender 已加入針對經電郵與 Microsoft Teams 派送的 Copilot CLI 裝置碼釣魚偵測,將可疑訊息與點擊,對應到其後 GitHub OAuth token 的建立與更新;並為 GitHub Enterprise Managed Users 提供中止受影響身份的動作,經組織的身份供應商暫停托管身份。這些屬廠商陳述,且在其研究環境驗證;實際可用與否取決於授權、連接器、遙測與身份整合設定。微軟文章未交代香港企業的具體適用安排,採購或啟用前應向授權渠道核對。
可執行檢查:由身份、授權到代理設定
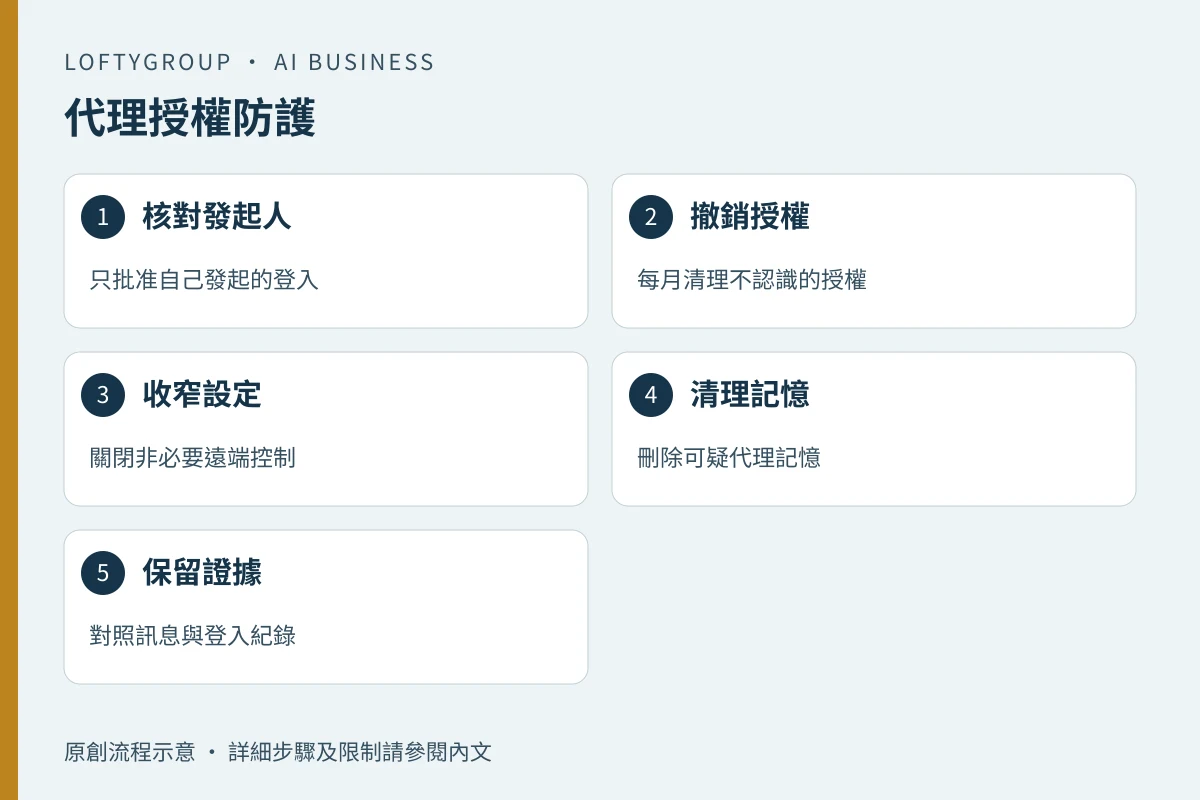
- 寫成一條不可例外的規則:只輸入自己主動發起的裝置碼。任何「幫我核實」、「啟動 Copilot」而附帶短碼的訊息,一律視為釣魚,即使頁面在 github.com。
- 每月覆核 GitHub 帳戶的已授權 OAuth 應用,撤銷不認識或已不再使用的授權,並記錄覆核人與日期。
- 收窄代理設定。組織提供的席位,應檢查「Store local sessions in the Cloud」政策,選擇能支持實際流程的最低權限;遠端控制只在有審批與時限的情況下開啟。
- 以組織角色限制代碼庫權限,令受影響帳戶不能接觸超出職責範圍的代碼與基礎設施定義。
- 為電郵與 Teams 配置安全連結類防護,並確認相關政策確實覆蓋團隊協作渠道;這類防護可提供調查線索,但不能代替用戶拒絕非自發的短碼。
- 事故處理順序:撤銷授權、重設相關工作階段、檢查代碼庫與下載紀錄、覆核代理記憶、保留訊息與登入時間戳。微軟明言,停用記憶不會自動刪除已存條目,事故期間必須主動檢視。
假設例子:30 人公司由發現到撤銷的流程
以下為假設情境,並非真實客戶個案。一間約 30 人的公司有 4 名開發人員使用 Copilot 席位,組織開啟了雲端工作階段儲存,遠端控制只對個別人員開啟。星期二,一名初級開發人員在 Teams 收到假冒「Copilot 授權核查」的訊息,著他在 GitHub 輸入一組短碼,他照做。星期四,另一名同事在授權清單看到一個不認識的應用。
處理時,先由保安負責人撤銷該授權,再重設相關工作階段,檢查受影響帳戶可及代碼庫的近期活動,並覆核代理記憶有無非團隊共識的條目。同時保留訊息原文、時間戳與登入紀錄,交由主管確認有無客戶資料或生產環境設定受影響,再按公司政策決定通報與否。整個過程不應假設「一定已外洩」或「應該沒事」,兩者都需要證據支持。
決策表與驗收指標
| 情況 | 建議動作 | 人手接手 |
|---|---|---|
| 收到非自己發起的短碼 | 不輸入、不轉發、保留原文並通報 | 保安負責人核對有無對應登入 |
| 發現不認識的 OAuth 授權 | 立即撤銷、重設工作階段、檢查代碼庫活動 | 主管確認業務影響 |
| 代理記憶出現可疑條目 | 停用記憶、刪除條目、覆核近期互動 | 技術負責人判斷是否回滾 |
| 需要遠端控制或雲端儲存 | 只在有審批與時限下開啟 | 每月由管理層覆核清單 |
可量度的驗收指標(以下為建議目標,不是廠商基準):所有開發人員在入職 30 日內完成一次裝置碼釣魚辨識練習,錯誤批准率低於 5%;OAuth 授權清單每 30 日覆核一次並留檔;由發現異常授權到完成撤銷的中位時間不超過 60 分鐘;代理的雲端工作階段儲存與遠端控制設定,與核准清單一致(抽查 100%);每季檢查記憶與工作階段紀錄的保留期限,刪除超出範圍的內容。
限制、未知與界線
微軟的結果屬實驗室概念驗證,四種後果均有前置條件,包括遠端控制已開啟、工作階段在線、組織政策容許、記憶功能開啟及雲端儲存開啟;不能推論所有 Copilot CLI 用戶均面對同等風險。Defender 偵測與托管身份中止動作,依賴指定授權、連接器、遙測與身份整合,微軟未在文中交代香港市場的具體可用性;企業應自行驗證,而非假設已受保護。
本文沒有香港本地事故、採用率或成本數據,例子純屬假設,不應引伸為本地風險高低的結論。撤銷授權亦不等於完成修復:工作階段、代碼庫與記憶仍需逐一檢查;若涉及客戶資料或合約責任,應按公司政策諮詢專業意見,而非依賴本文作法律判斷。
相關閱讀:AI Agent 在香港中小企的權限與審批設計,可參考 /blog/ai-agent-automation-hk-sme-2026/;事故分級與人工接手流程見 /blog/ai-incident-response-playbook-hk-sme-2026/;員工使用政策框架見 /blog/ai-employee-policy-template-hk-sme-2026/;AI 攻擊自動化趨勢見 /news/google-gtig-autonomous-ai-attacks-hk-2026-11-16/。